
Микросегментация решает эту проблему: администратор создаёт правила безопасности, которые разрешают доступ только между ВМ внутри бухгалтерского контура и запрещают любой трафик в сторону SCADA-систем. В результате даже если вирус попадёт в бухгалтерскую сеть, он «застрянет» в своём микросегменте и не сможет проникнуть в контур управления производством. При этом все ВМ физически находятся в одной сети, но их взаимодействие строго контролируется правилами безопасности.
Что такое SDN (Software-Defined Networking) в РЕД ВИРТ
4 августа 2026 г.
8 минут
С выходом восьмой версии платформы РЕД ВИРТ администраторы получили возможность настраивать виртуальные сети полностью программно – отдельно от физического сетевого оборудования. Технология называется SDN (Software-Defined Networking). В данной статье разберём, что это даёт, как устроено и кому приносит пользу.
Что такое SDN
SDN — это архитектурный подход, при котором сетевая инфраструктура управляется программно, без привязки к физическим коммутаторам и маршрутизаторам.
Ключевое свойство: SDN позволяет создавать виртуальные сети «поверх» физической инфраструктуры. Для виртуальных машин эти сети выглядят как реальные, хотя существуют только программно.
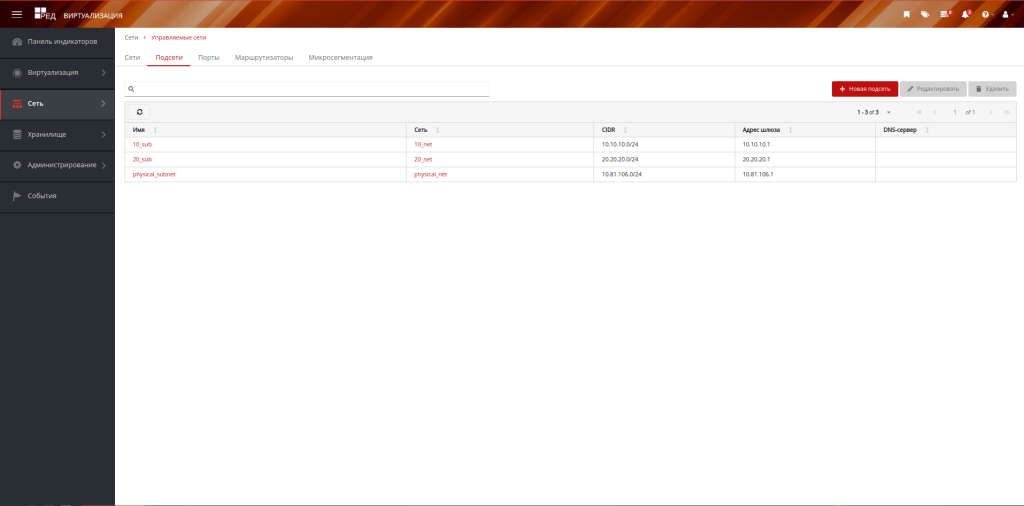
В РЕД ВИРТ 8 управление вынесено в веб-интерфейс портала администратора. Достаточно открыть раздел «Сеть» → «Управляемые сети» — и можно строить логическую топологию в несколько кликов.
Преимущества SDN
Абстракция от физической инфраструктуры. Сетевые устройства превращаются в абстрактные ресурсы, которыми вы управляете через программные политики.
Централизованное управление. В системе есть логически централизованный SDN-контроллер, который предоставляет единое место для управления виртуальной сетевой инфраструктурой.
Разделение управления и данных. Управление отвечает за принятие решений (например, куда направлять трафик), а данные за пересылку пакетов.
Гибкость и адаптивность. SDN позволяет динамически распределять ресурсы, оптимизировать маршруты и быстро внедрять новые сетевые сервисы без изменения аппаратной части.
Как устроен SDN в РЕД ВИРТ
SDN в РЕД ВИРТ построена на основе двух технологий:
Open vSwitch (OVS) — программный коммутатор. Он объединяет все виртуальные машины хоста в единый сетевой контур и обеспечивает связь между виртуальными машинами на разных хостах.
Open Virtual Network (OVN) — управляющий слой над OVS. Он представляет логическую топологию сети и предоставляет интерфейс для создания сетевых объектов. OVN транслирует логическую конфигурацию сети в набор правил для OVS на всех хостах.
Как это работает на практике: Вы создаёте сеть в разделе «Управляемые сети». Управляющий слой через специальные агенты на каждом хосте даёт команды программным коммутаторам. А те уже настраивают сетевое взаимодействие между виртуальными машинами согласно вашим правилам. Вам не нужно вручную настраивать физическое оборудование. Подробнее о технической архитектуре читайте в руководстве администратора.
Как виртуальные машины общаются между хостами
Физической сети всё равно, какие у вас виртуальные машины и их адреса. Она просто передаёт данные между физическими серверами. Но как же тогда виртуальные машины на разных хостах увидят друг друга?
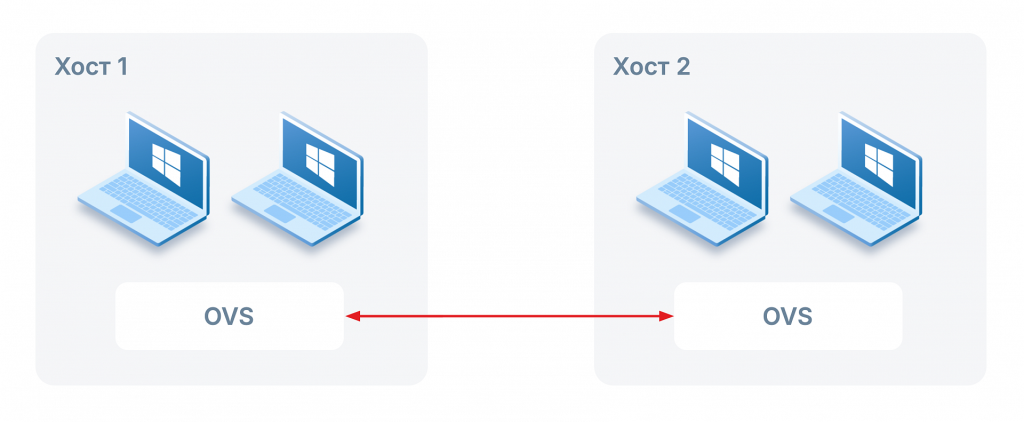
Трафик упаковывается в специальные пакеты. OVS берёт пакет от виртуальной машины, заворачивает его во внешний UDP-пакет, добавляет в заголовок адреса физических хостов и отправляет по физической сети.
Для сети это просто обычный трафик между хостами. На другом конце пакет распаковывают и отдают нужной виртуальной машине. Всё происходит автоматически, и виртуальные машины «думают», что общаются напрямую.
Что можно создавать в SDN
Логическая сеть — аналог VLAN в физическом мире. Объединяет виртуальные машины в один широковещательный домен и изолирует их от других сетей.
Логическая подсеть — обеспечивает централизованное управление IP-адресацией. Это не полноценный DHCP-сервер, а скорее DHCP-опции. IP-адрес назначается порту виртуальной машины (не MAC-адресу). ВМ получает адрес стандартным DHCP-запросом.
Логический маршрутизатор — обеспечивает маршрутизацию между разными логическими сетями. Достаточно подключить логические сети к маршрутизатору, и ВМ «узнают» шлюз по умолчанию без дополнительной настройки.
Внешняя сеть и доступ в физическую сеть — создаётся обычная сеть, привязанная к физическому интерфейсу хоста. Она позволяет виртуальным машинам подключаться к физической сети двумя способами: напрямую или через логический маршрутизатор. Для работы маршрутизатора в этом режиме создаётся внешний интерфейс.
NAT-правила — правила трансляции IP-адресов, которые позволяют виртуальным машинам общаться с внешней сетью. Среди доступных типов правил поддерживаются SNAT, DNAT и полный NAT.
Доступна опция высокодоступного интерфейса (требуется минимум 3 хоста) — при падении активного хоста трафик переключается на следующий по приоритету. При обратном включении упавшего хоста восстанавливается исходная сетевая топология.
Отдельно расскажем про микросегментацию — одну из ключевых возможностей SDN, которая позволяет управлять сетевым доступом на уровне отдельных портов виртуальных машин и обеспечивать тонкую фильтрацию трафика внутри виртуальных сетей.
Микросегментация: контроль на уровне портов и протоколов
Микросегментация позволяет определять наборы правил безопасности для фильтрации трафика внутри виртуальных сетей, что даёт возможность более гибко настраивать сетевые решения с точки зрения требований безопасности. По сути, логическая сеть — это уже сегмент, а микросегментация позволяет разделить его ещё глубже, создавая изолированные «микросегменты» для разных типов трафика или групп виртуальных машин.
Микросегментация строится на двух ключевых объектах:
- Группа безопасности — позволяет объединять порты виртуальных машин для применения соответствующих политик на добавленные порты.
Для базового функционала в системе всегда создаётся группа безопасности Default. Она предназначена для портов, у которых по умолчанию включена поддержка групп безопасности. Если к порту не применена никакая группа безопасности, а поддержка групп включена, то трафик будет полностью заблокирован. Default содержит минимальный набор правил, обеспечивающих базовую сетевую связность.
- Правила безопасности — представляют собой белые списки, определяющие, какой трафик разрешён для портов, входящих в группу безопасности. Виртуальная машина не сможет получить IP-адрес через DHCP-запрос без соответствующего правила.
Уровни фильтрации
Микросегментация поддерживает фильтрацию трафика на двух уровнях модели OSI (Open Systems Interconnection) :
-
L3 (сетевой уровень) — фильтрация по IP-адресам и протоколам (ICMP и другие).
-
L4 (транспортный уровень) — фильтрация по протоколам TCP и UDP с возможностью указания конкретных портов источника и назначения.
Администратор может создавать правила разной степени детализации: от широких — разрешить весь трафик от одной группы безопасности к другой, до узких — разрешить только ICMP-запросы от конкретного IP-адреса на определённый TCP-порт. Гибкость настройки позволяет точно определять, какой трафик разрешён, а какой блокируется.
Пример: Изоляция виртуальных машин внутри логической сети
Рассмотрим практический пример: несколько виртуальных машин одной логической сети изолированы друг от друга группами безопасности.
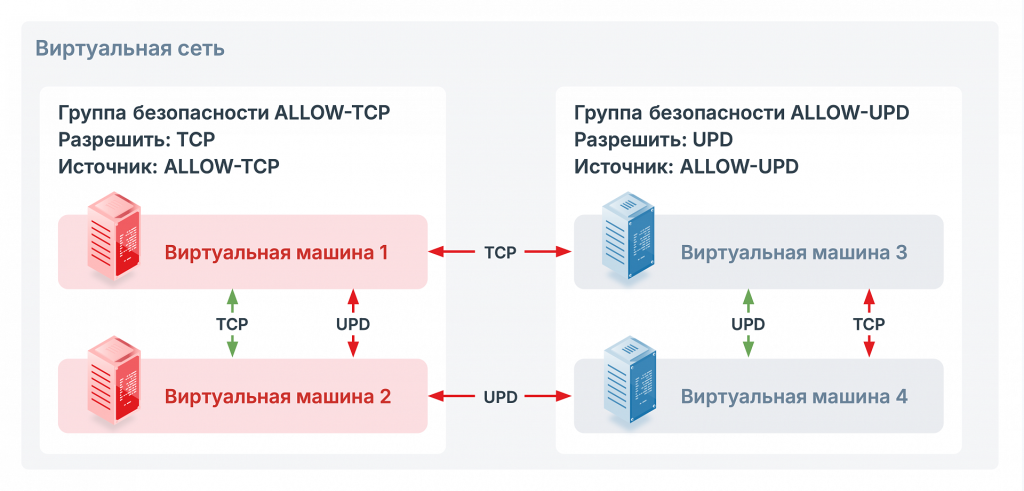
Представим ситуацию: виртуальные машины, используемые в ИТ-контуре, например, отделом бухгалтерии, и системы мониторинга и управления производственными процессами (SCADA) в операционном контуре. Без микросегментации при компрометации одной виртуальной машины в ИТ-контуре злоумышленник или вредоносное ПО могут беспрепятственно распространиться на критичные производственные системы уже в операционном контуре.
Все перечисленные сценарии — от создания логической сети до настройки микросегментации — можно попробовать самостоятельно в демо-версии РЕД ВИРТ.
Заключение
SDN в РЕД ВИРТ — это полноценная программно-управляемая сеть с маршрутизацией и микросегментацией, которая практически не зависит от физической инфраструктуры и управляется через веб-интерфейс портала. Данная возможность может быть особо полезна сетевым инженерам — им больше не нужно вручную настраивать VLAN на коммутаторах. Администраторы виртуальной среды получают единую точку управления сетями и маршрутизацией, а специалисты по информационной безопасности — микросегментацию, которая снижает риски распространения атак. Для российских организаций, переходящих на импортозамещённое ПО, это возможность быстрее адаптировать сетевую инфраструктуру под новые задачи. В следующих релизах РЕД ВИРТ мы продолжим развивать данный функционал.
Была ли статья полезной?
Спасибо
за обратную связь!🔥
за обратную связь!🔥

Подписка оформлена
На ваш почтовый адрес отправлено письмо с подтверждением подписки.