
1.9.2 Роли и системные разрешения
 Скачать документ
Роли пользователя и администратора
Описание предустановленных ролей пользователя
Описание предустановленных ролей администратора
Добавление новой роли
Редактирование роли
Копирование роли
Назначение прав доступа к определенному ресурсу
Удаление прав доступа к определенному ресурсу
Управление системными разрешениями для дата-центра
Описание ролей администратора дата-центра
Управление системными разрешениями для кластера
Описание роли администратора кластера
Управление системными разрешениями для сети
Описание роли сетевого администратора и пользователя
Управление системными разрешениями для хоста
Описание роли администратора хоста
Управление системными разрешениями для домена хранения
Описание ролей администратора хранилища
Управление разрешениями системы для пула виртуальных машин
Описание ролей администратора пула виртуальных машин
Управление системными разрешениями для виртуального диска
Описание ролей пользователей виртуального диска
Примеры использования ролей
Роли — это предопределенные наборы привилегий, которые можно настроить в РЕД ВИРТ. Роли предоставляют разрешения на доступ и управление различными уровнями ресурсов в центре обработки данных, а также к определенным физическим и виртуальным ресурсам.
Разрешения позволяют пользователям выполнять действия с объектами, где объекты являются либо отдельными объектами, либо объектами-контейнерами. Любые разрешения, применяемые к объекту-контейнеру, также применяются ко всем членам этого контейнера (рисунок 1, рисунок 2).
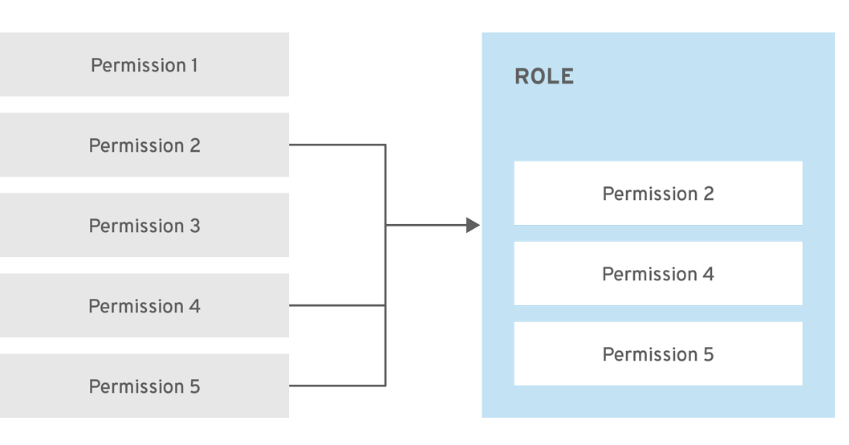
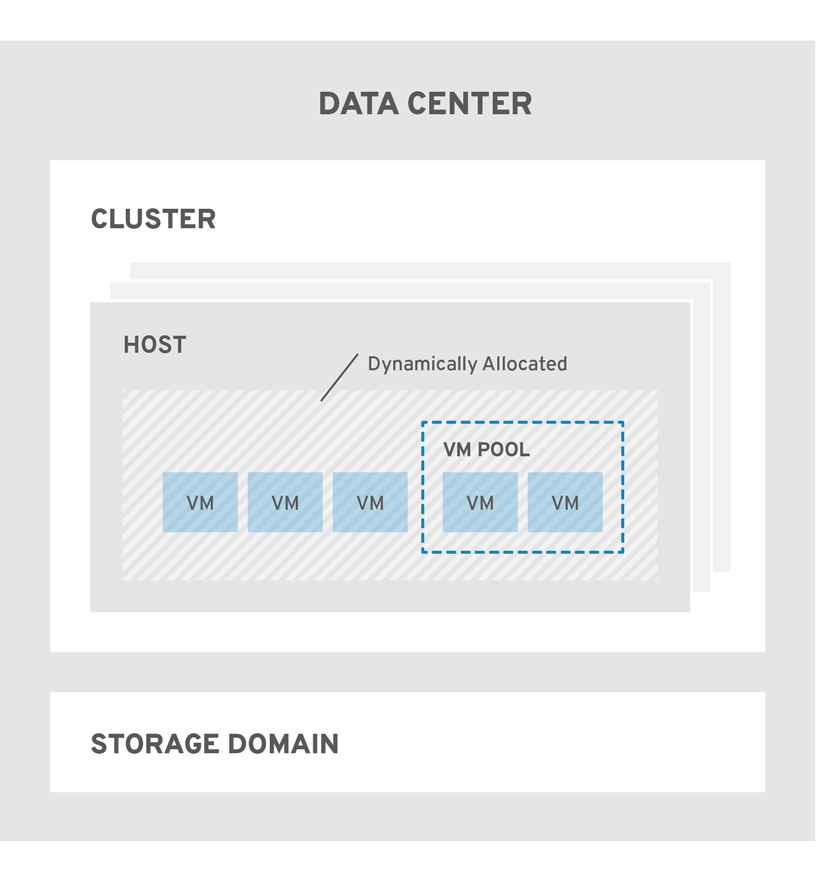
Роли и разрешения – это свойства пользователя. Многоуровневое администрирование обеспечивает детализированную иерархию разрешений. Например, администратор дата-центра имеет разрешения на управление всеми объектами в центре обработки данных, а администратор хоста имеет права системного администратора для одного физического хоста. Также один пользователь может иметь разрешения на использование одной виртуальной машины, но не может вносить какие-либо изменения в конфигурации виртуальной машины, в то время как другому пользователю могут быть назначены системные разрешения для внесения изменений в виртуальную машину.
Роли пользователя и администратора
РЕД ВИРТ предоставляет ряд предварительно настроенных ролей, от администратора с общесистемными разрешениями до конечного пользователя с доступом к одной ВМ. Несмотря на то, что вы не можете изменить роли по умолчанию, вы можете клонировать и настраивать их, а также создавать новые роли в соответствии с вашими требованиями.
В РЕД ВИРТ существует два типа ролей:
- роль администратора – предоставляет доступ к Порталу администратора для управления физическими и виртуальными ресурсами. Роль администратора предоставляет разрешения на выполнение действий на портале виртуальных машин. Однако это не имеет никакого отношения к тому, что пользователь может видеть на портале виртуальных машин;
- роль пользователя – предоставляет доступ к Порталу виртуальных машин для управления и контроля доступа к виртуальным машинам и шаблонам. Роль пользователя определяет, что пользователь может видеть на портале виртуальных машин. Разрешения, предоставленные пользователю с ролью администратора, отражаются в действиях, доступных этому пользователю на Портале виртуальных машин.
Описание предустановленных ролей пользователя
В таблице 1 описаны основные роли пользователей, которые имеют доступ и возможность настраивать виртуальные машины на портале виртуальных машин.
Таблица 1 — Основные роли пользователей РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| UserRole | Предоставляет доступ и возможность использовать виртуальные машины и пулы | Позволяет войти на портал виртуальных машин, назначить пользователю виртуальные машины и пулы, просмотреть состояние виртуальной машины и сведения о ней. |
| PowerUserRole | Позволяет создавать виртуальные машины и шаблоны, а также управлять ими | Данная роль применяется к пользователю для всей среды в окне Настройка или для конкретных дата-центров или кластеров. Например, если роль PowerUserRole применяется на уровне дата-центра, пользователь PowerUser может создавать виртуальные машины и шаблоны в центре обработки данных. |
| UserVmManager | Системный администратор виртуальной машины | Позволяет управлять виртуальными машинами, создавать и использовать снапшоты (снимки). Пользователю, создающему виртуальную машину на портале виртуальных машин, автоматически назначается роль UserVmManager на этой машине. |
В таблице 2 описаны расширенные роли пользователей, которые позволяют выполнять более тонкую настройку разрешений для ресурсов на портале виртуальных машин.
Таблица 2 — Расширенные роли пользователей РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| UserTemplate BasedVm | Ограниченные права на использование только шаблонов | Позволяет использовать шаблоны для создания виртуальных машин. |
| DiskOperator | Пользователь виртуального диска | Позволяет использовать, просматривать и редактировать виртуальные диски. Наследует разрешения на использование виртуальной машины, к которой подключен виртуальный диск. |
| VmCreator | Позволяет создавать виртуальные машины на портале виртуальных машин | Данная роль не применяется к конкретной виртуальной машине. Примените эту роль к пользователю для всей среды в окне Настройка. Можно также применить эту роль для определенных дата-центров или кластеров. При применении этой роли к кластеру необходимо также применить роль DiskCreator ко всему центру обработки данных или к определенным доменам хранения. |
| TemplateCreator | Позволяет создавать, редактировать, управлять и удалять шаблоны виртуальных машин в рамках назначенных ресурсов | Данная роль не применяется к определенному шаблону. Примените эту роль к пользователю для всей среды в окне Настройка. Можно также применить эту роль для определенных дата-центров, кластеров или доменов хранения. |
| DiskCreator | Позволяет создавать, редактировать, управлять и удалять диски виртуальных машин в назначенных кластерах или центрах обработки данных | Данная роль не применяется к определенному виртуальному диску. Примените эту роль к пользователю для всей среды в окне Настройка. Можно также применить эту роль для определенных дата-центров или доменов хранения. |
| TemplateOwner | Позволяет редактировать и удалять шаблон, назначать и управлять разрешениями пользователей для шаблона | Данная роль автоматически назначается пользователю, создающему шаблон. Другие пользователи, не имеющие разрешений TemplateOwner, не могут просматривать или использовать шаблон. |
| VnicProfileUser | Пользователь логической сети и сетевого интерфейса для виртуальной машины и шаблона | Позволяет подключать или отсоединять сетевые интерфейсы от определенных логических сетей. |
Описание предустановленных ролей администратора
В таблице 3 описаны основные роли администратора, которые предоставляют разрешения на доступ и настройку ресурсов на портале администрирования.
Таблица 3 — Основные роли системного администратора РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| SuperUser | Системный администратор РЕД ВИРТ | Имеет полные разрешения на все объекты и уровни, может управлять всеми объектами во всех центрах обработки данных. |
| ClusterAdmin | Администратор кластера | Обладает правами администратора для всех объектов в определенном кластере. |
| DataCenter Admin | Администратор дата-центра | Обладает правами администратора для всех объектов в определенном центре обработки данных, за исключением хранилища. |
Не используйте администратора сервера каталогов в качестве администратора РЕД ВИРТ. Создайте пользователя на сервере каталогов специально для использования в качестве администратора РЕД ВИРТ.
В таблице 4 описаны расширенные роли администратора, которые позволяют более тонко настраивать разрешения для ресурсов на портале администрирования.
Таблица 4 — Расширенные роли системного администратора РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| TemplateAdmin | Администратор шаблона виртуальной машины | Позволяет создавать, удалять и настраивать домены хранения и сетевые параметры шаблонов, а также перемещать шаблоны между доменами. |
| StorageAdmin | Администратор хранилища | Позволяет создавать, удалять, настраивать и управлять назначенным доменом хранения. |
| HostAdmin | Администратор хоста | Позволяет подключать, удалять, настраивать и управлять определенным хостом. |
| NetworkAdmin | Администратор сети | Позволяет настраивать и управлять сетью конкретного дата-центра или кластера. Сетевой администратор дата-центра или кластера наследует сетевые разрешения для виртуальных пулов в кластере. |
| VmPoolAdmin | Системный администратор виртуального пула | Позволяет создавать, удалять и настраивать виртуальный пул, назначать и удалять пользователей виртуального пула, а также выполнять основные операции с виртуальной машиной в пуле. |
| GlusterAdmin | Администратор хранилища Gluster | Позволяет создавать, удалять, настраивать и управлять томами хранения Gluster. |
| VmImporter Exporter | Администратор импорта и экспорта виртуальных машин | Позволяет импортировать и экспортировать виртуальные машины. Существует возможность просмотра всех виртуальных машин и шаблонов, экспортированных другими пользователями. |
Добавление новой роли
Если требуемой роли нет в списке ролей РЕД ВИРТ по умолчанию, системный администратор SuperUser может создать новую роль и настроить ее в соответствии с требованиями.
Для добавления новой роли выполните следующие действия:
- Нажмите Администрирование → Настройка, чтобы открыть окно Настройка. Вкладка Роли будет выбрана по умолчанию (рисунок 3).
- Нажмите кнопку Новая.
- Введите Имя и Описание новой роли.
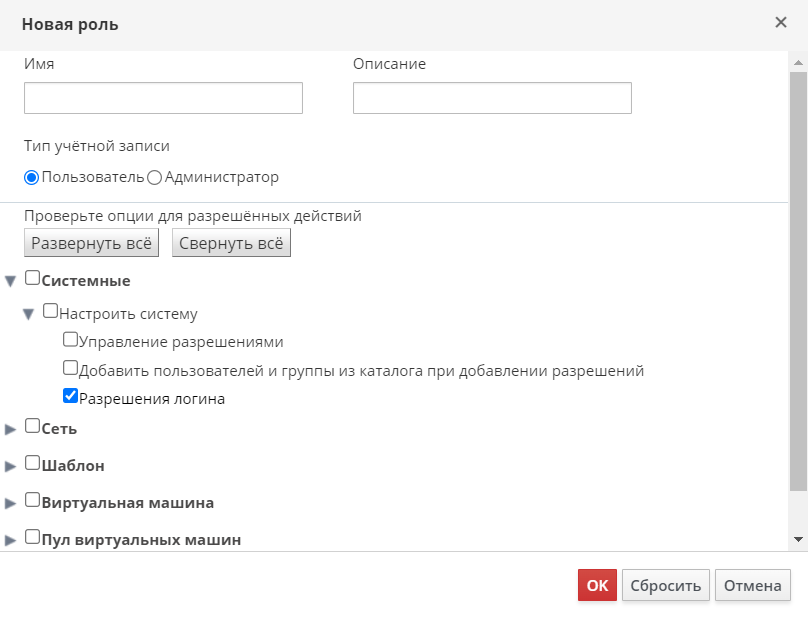
- Выберите тип учетной записи: Администратор или Пользователь (рисунок 4).
- Используйте кнопки Развернуть всё для просмотра всех возможных разрешений и Свернуть всё для скрытия всех разрешений.
- Выберите необходимые разрешения (рисунок 5).
- Нажмите кнопку ОК, чтобы применить изменения. Новая роль отобразится в списке ролей.
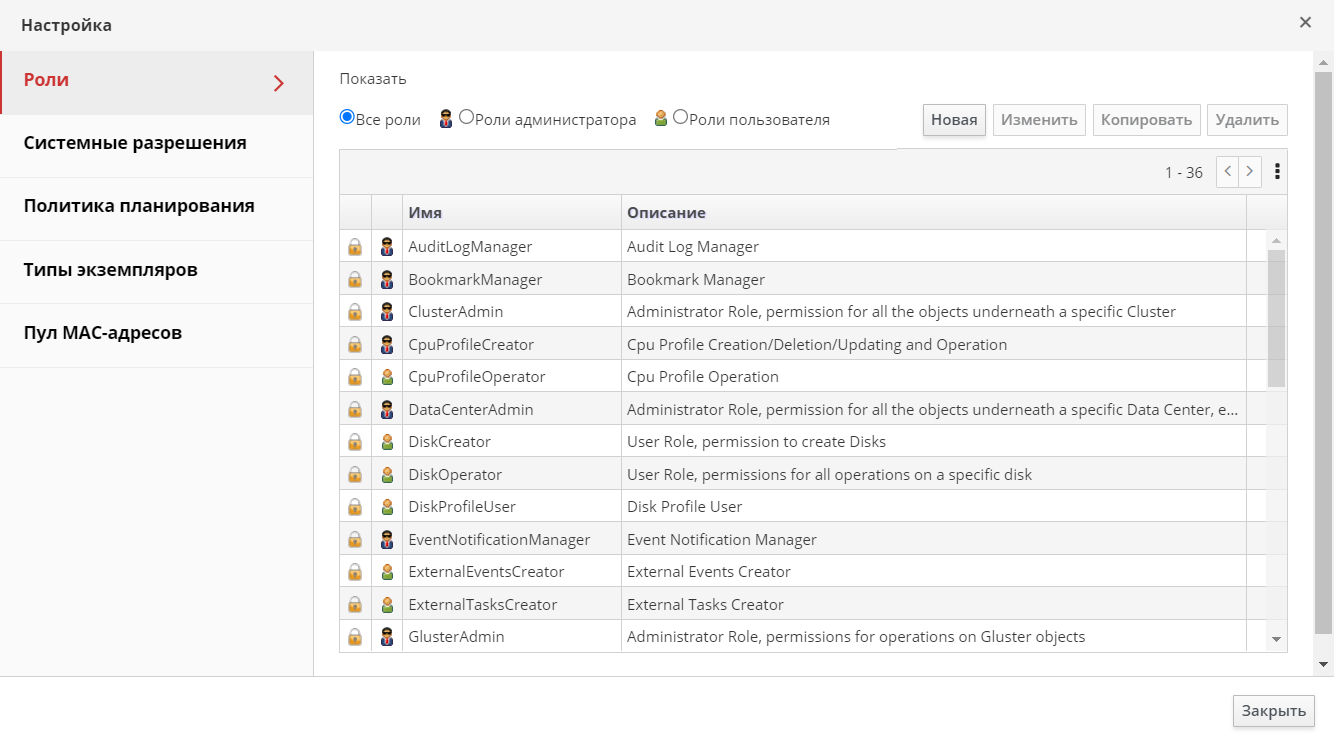
Присутствует требование к языку при заполнении текстового поля Имя. Данное поле необходимо заполнять, используя латиницу. Текстовое поле Описание новой роли можно заполнять как кириллицей, так и латиницей.
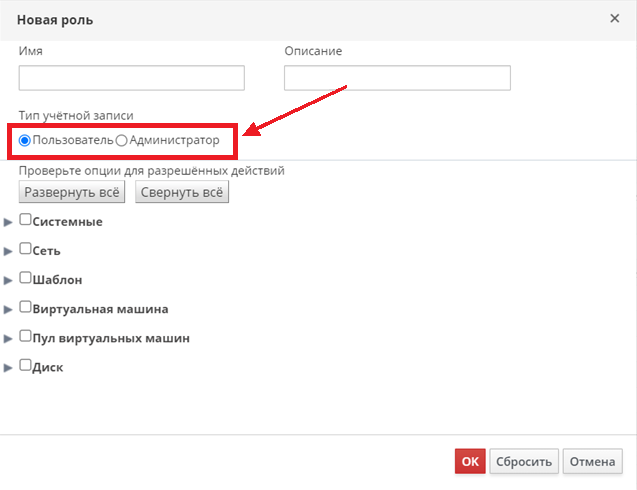
Можно раскрывать и скрывать разрешения поочередно нажатием на стрелки, находящиеся напротив пунктов.
Редактирование роли
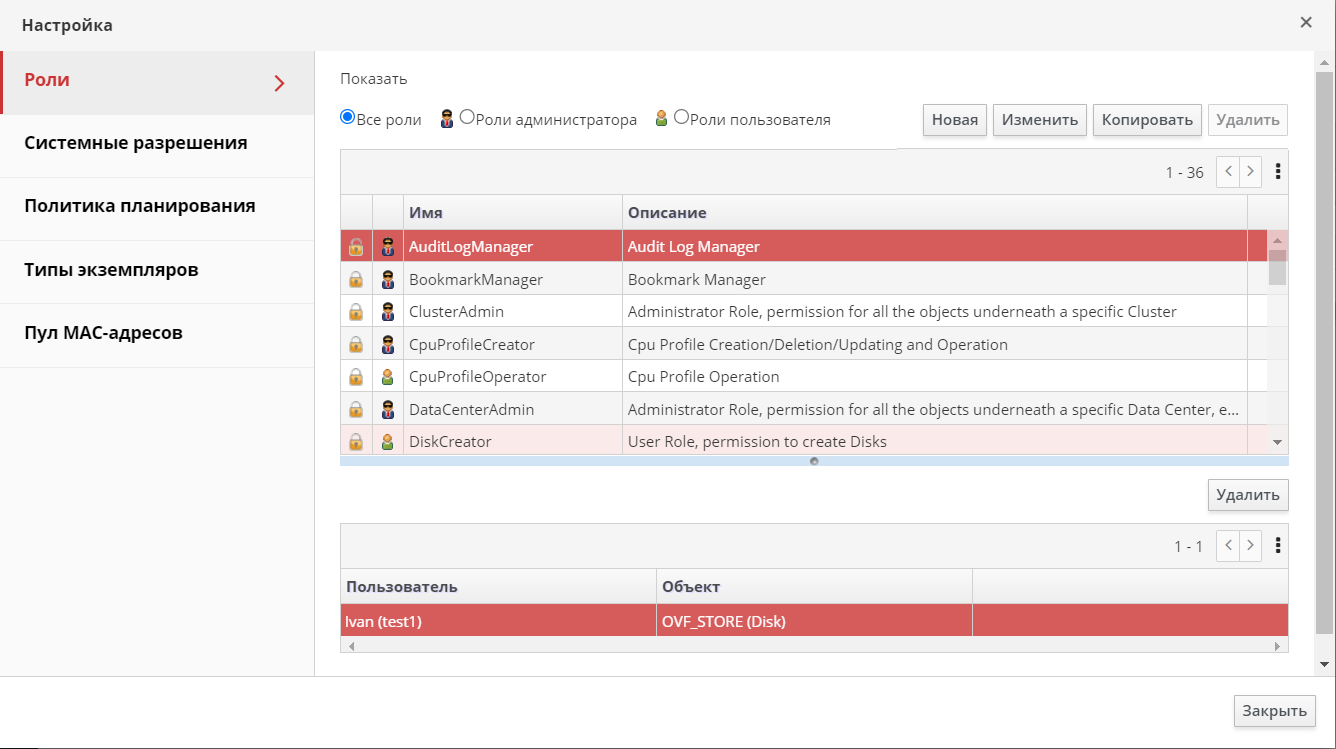
- Нажмите Администрирование → Настройка, чтобы открыть окно Настройка. Вкладка Роли будет выбрана по умолчанию (рисунок 6).
- Выберите роль, которую необходимо изменить.
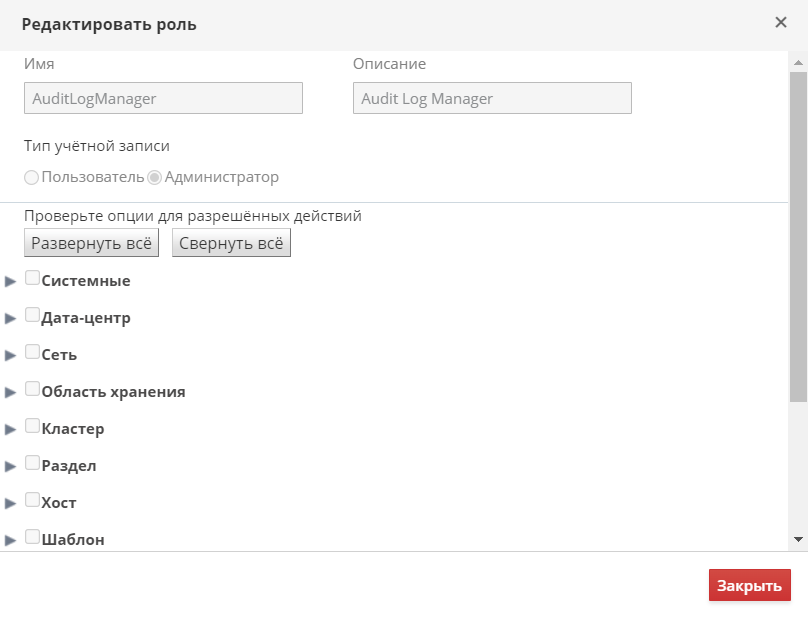
- Нажмите кнопку Изменить. Откроется окно Редактировать роль (рисунок 7).
- При необходимости отредактируйте Имя и Описание роли.
- Используйте кнопки Развернуть всё для просмотра всех возможных разрешений или Свернуть всё для скрытия всех разрешений.
- Выберите необходимые разрешения.
- Нажмите кнопку ОК, чтобы применить изменения.
Копирование роли
Можно скопировать предустановленную роль и изменить для нее определенные настройки.
Для копирования роли выполните следующие действия:
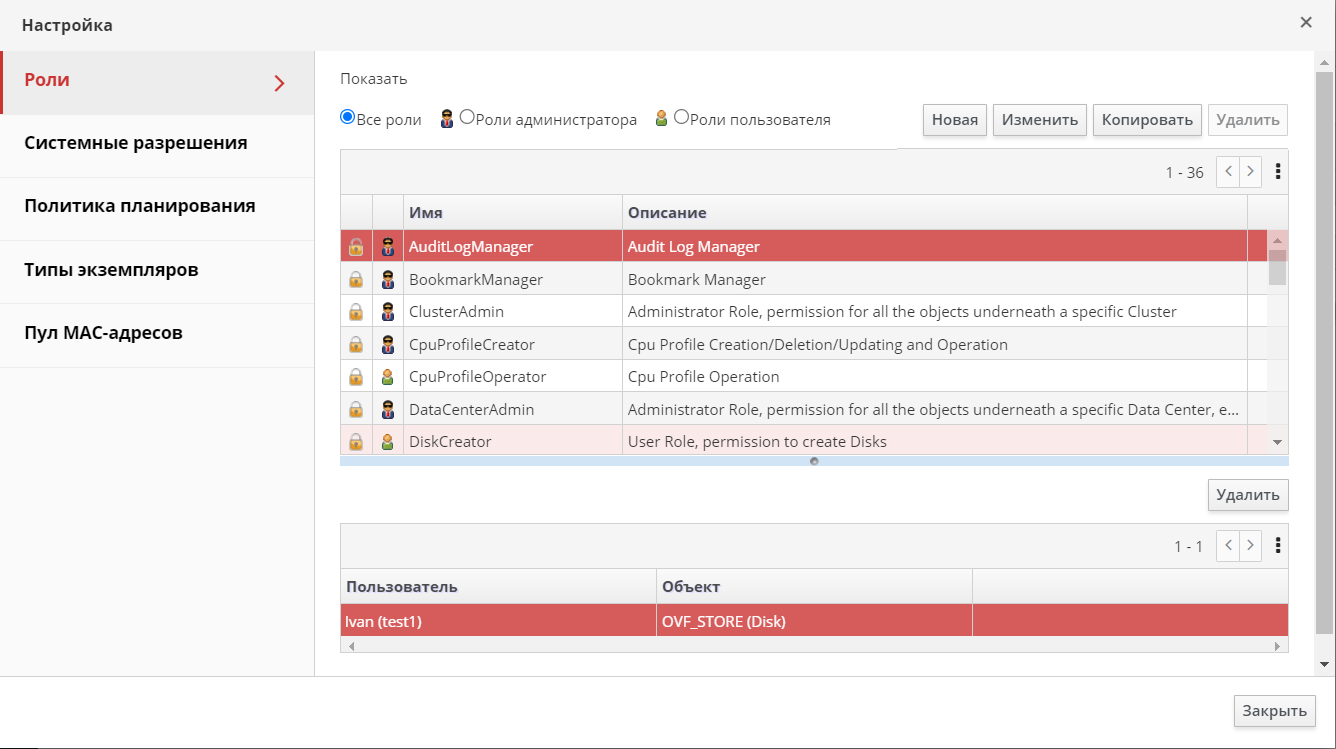
- Нажмите Администрирование → Настройка, чтобы открыть окно Настройка. Вкладка Роли будет выбрана по умолчанию (рисунок 8).
- Выберите роль, которую вы хотите изменить или скопировать.
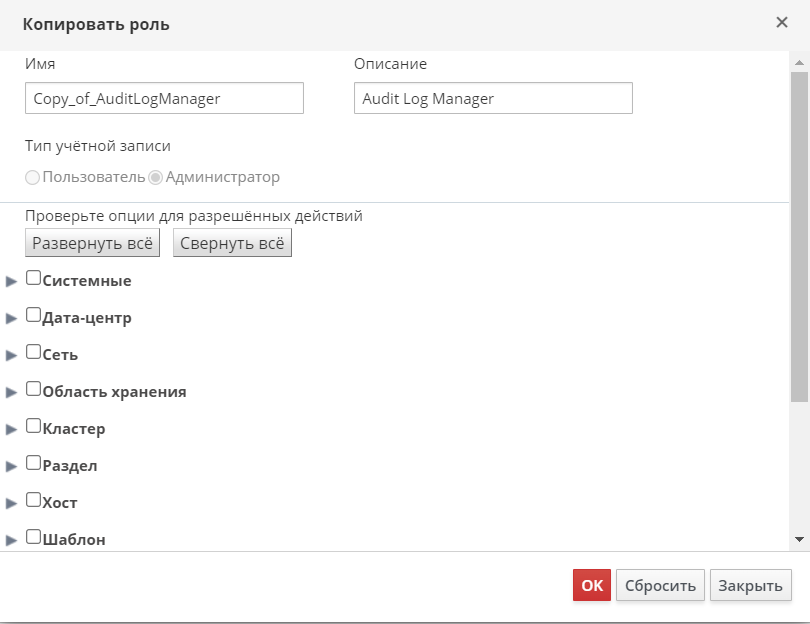
- Нажмите кнопку Копировать. Откроется окно Копировать роль (рисунок 9).
- При необходимости отредактируйте Имя и Описание роли.
- Используйте кнопки Развернуть всё для просмотра всех возможных разрешений или Свернуть всё для скрытия всех разрешений.
- Выберите необходимые разрешения.
- Нажмите кнопку ОК, чтобы применить изменения.
Назначение прав доступа к определенному ресурсу
Каждому ресурсу РЕД ВИРТ можно назначать различные права доступа, чтобы пользователи могли получить доступ к этому ресурсу или управлять им. К ресурсам относятся хосты, хранилища, кластеры, дата-центры, виртуальные машины, пулы и пр.
Для назначения прав доступа к какому-либо ресурсу выполните следующие действия:
- Выберите и нажмите на название необходимого ресурса. Будут открыты подробные сведения.
- Перейдите на вкладку Разрешения, чтобы просмотреть список имеющих доступ пользователей, ролей пользователей и унаследованные разрешения для выбранного ресурса.
- Нажмите кнопку Добавить.
- Введите имя или логин существующего пользователя в текстовое поле Поиск и нажмите кнопку Вперед. Выберите пользователя из полученного списка возможных совпадений.
- Выберите роль из раскрывающегося списка Роль для связи.
- Нажмите кнопку OK.
После этого пользователь будет иметь унаследованные разрешения назначенной роли, доступные для выбранного ресурса.
Удаление прав доступа к определенному ресурсу
В случае, когда необходимо удалить назначенные для какого-либо ресурса права доступа, необходимо выполнить следующие действия:
- Выберите и нажмите на название необходимого ресурса. Будут открыты подробные сведения.
- Перейдите на вкладку Разрешения, чтобы просмотреть список имеющих доступ пользователей, ролей пользователей и унаследованные разрешения для выбранного ресурса.
- Выберите пользователя, доступ к ресурсу которого необходимо ограничить.
- Нажмите кнопку Удалить.
- Нажмите кнопку OK.
Назначенные права доступа для выбранного пользователя будут удалены, а доступ к выбранному ресурсу ограничен.
Управление системными разрешениями для дата-центра
Как суперпользователь SuperUser, системный администратор управляет всеми аспектами портала администратора. Другим пользователям могут быть назначены более конкретные роли администрирования. Эти роли полезны для предоставления пользователю привилегий, ограничивающих его определенным ресурсом. Например, роль DataCenterAdmin имеет права администратора только для назначенного датацентра, без доступа к хранилищу, а ClusterAdmin имеет права администратора только для назначенного кластера.
Администратор дата-центра выполняет роль системного администратора только для конкретного дата-центра. Это полезно в средах виртуализации с несколькими дата-центрами, где каждому центру обработки данных требуется администратор. Роль DataCenterAdmin — это иерархическая модель. Пользователь, которому назначена роль администратора центра обработки, может управлять всеми объектами в центре обработки данных, за исключением хранилища.
Роль администратора дата-центра разрешает следующие действия:
- создание и удаление кластеров, связанных с центром обработки данных;
- добавление и удаление хостов, виртуальных машин и пулов, связанных с центром обработки данных;
- изменение разрешений пользователя для виртуальных машин, связанных с центром обработки данных.
Вы можете назначать роли и разрешения только существующим пользователям. Вы можете изменить системного администратора дата-центра, удалив существующего системного администратора и добавив нового системного администратора.
Описание ролей администратора дата-центра
В таблице 5 описаны роли и привилегии, применимые к администрированию дата-центра.
Таблица 5 — Роли системного администратора РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| DataCenterAdmin | Администратор дата-центра | Позволяет использовать, создавать, удалять и управлять всеми физическими и виртуальными ресурсами в определенном центре обработки данных, за исключением хранилища, включая кластеры, хосты, шаблоны и виртуальные машины. |
| NetworkAdmin | Администратор сети | Позволяет настраивать и управлять сетью конкретного дата-центра. Сетевой администратор дата-центра также наследует сетевые разрешения для виртуальных машин в центре обработки данных. |
Управление системными разрешениями для кластера
Администратор кластера выполняет роль системного администратора только для определенного кластера. Это полезно в центрах обработки данных с несколькими кластерами, где для каждого кластера требуется системный администратор. Роль ClusterAdmin представляет собой иерархическую модель. Пользователь, которому назначена роль администратора кластера, может управлять всеми объектами в кластере.
Роль администратора кластера позволяет выполнять следующие действия:
- создание и удаление связанных кластеров;
- добавление и удаление хостов, виртуальных машин и пулов, связанных с кластером;
- изменение разрешений пользователей для виртуальных машин, связанных с кластером.
В таблице 6 описаны роли и привилегии, применимые к администрированию кластера.
Таблица 6 — Роли администратора кластера РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| ClusterAdmin | Администратор кластера | Позволяет использовать, создавать, удалять и управлять всеми физическими и виртуальными ресурсами в определенном кластере, включая хосты, шаблоны и виртуальные машины. Может настраивать свойства сети в кластере, например, маркировка сети как обязательной или необязательной. Однако администратор кластера ClusterAdmin не имеет разрешений на присоединение или отсоединение сетей от кластера, для этого требуются разрешения администратора сети NetworkAdmin. |
| NetworkAdmin | Администратор сети | Позволяет настраивать и управлять сетью конкретного кластера. Сетевой администратор кластера также наследует сетевые разрешения для виртуальных машин в кластере. |
Управление системными разрешениями для сети
Администратор сети — это роль системного администратора, которую можно применять для конкретной сети или для всех сетей в центре обработки данных, кластере, хосте, виртуальной машине или шаблоне. Пользователь сети может выполнять ограниченные административные роли, такие как просмотр и подключение сетей на определенной виртуальной машине или шаблоне.
Роль сетевого администратора позволяет выполнять следующие действия:
- создание, редактирование и удаление сетей;
- изменение конфигураций сети, включая настройку зеркалирования портов;
- подключение и отключение сетей от ресурсов, включая кластеры и виртуальные машины.
Пользователь, который создает сеть, автоматически получает в созданной сети разрешения NetworkAdmin. Вы также можете изменить администратора сети, удалив существующего администратора и добавив нового администратора.
Описание роли сетевого администратора и пользователя
В таблице 7 описаны роли и привилегии администратора и пользователя, применимые к сетевому администрированию.
Таблица 7 — Роли сетевого администратора и пользователя РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| NetworkAdmin | Сетевой администратор для дата-центра, кластера, хоста, виртуальной машины или шаблона. Пользователь, который создает сеть, автоматически получает разрешения NetworkAdmin в созданной сети. | Может настраивать и управлять сетью конкретного дата-центра, кластера, хоста, виртуальной машины или шаблона. Сетевой администратор дата-центра или кластера наследует сетевые разрешения для виртуальных пулов в кластере. Чтобы настроить зеркальное отображение портов в сети виртуальной машины, примените роль администратора сети в сети и роль UserVmManager в виртуальной машине. |
| VnicProfileUser | Пользователь логической сети и сетевого интерфейса для виртуальной машины и шаблона. | Может подключать или отсоединять сетевые интерфейсы от определенных логических сетей. |
Управление системными разрешениями для хоста
Администратор хоста выполняет роль системного администратора только для определенного хоста. Это полезно в кластерах с несколькими хостами, где для каждого хоста требуется системный администратор.
Роль администратора хоста позволяет выполнять следующие действия:
- редактирование конфигураций хоста;
- настройка логической сети;
- удаление хоста.
Вы также можете изменить системного администратора хоста, удалив существующего системного администратора и добавив нового системного администратора.
Описание роли администратора хоста
В таблице 8 описаны роли и привилегии, применимые к администрированию хоста.
Таблица 8 — Роли администратора хоста РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| HostAdmin | Администратор хоста | Позволяет настраивать, управлять и удалять определенный хост. Также можно выполнять операции, связанные с сетью, на определенном хосте. |
Управление системными разрешениями для домена хранения
Администратор хранилища выполняет роль системного администратора только для определенного домена хранилища. Это полезно в центрах обработки данных с несколькими доменами хранения, где для каждого домена хранения требуется системный администратор.
Роль администратора домена хранения позволяет выполнять следующие действия:
- редактирование конфигураций домена хранения;
- перевод домена хранения в режим обслуживания;
- удаление домена хранения.
Вы также можете изменить системного администратора домена хранения, удалив существующего системного администратора и добавив нового системного администратора.
Описание ролей администратора хранилища
В таблице 9 описаны роли и привилегии администратора, применимые к администрированию домена хранения.
Таблица 9 — Роли администратора хранилища РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| StorageAdmin | Администратор хранилища | Позволяет создавать, удалять, настраивать и управлять определенным доменом хранения. |
| GlusterAdmin | Администратор хранилища Gluster | Позволяет создавать, удалять, настраивать и управлять томами хранения Gluster. |
Управление разрешениями системы для пула виртуальных машин
Администратор пула виртуальных машин — это роль системного администратора для пулов виртуальных машин в центре обработки данных. Эта роль может быть применена к определенным пулам виртуальных машин, к центру обработки данных или ко всей системе виртуализации. Позволяет разным пользователям управлять определенными ресурсами пула виртуальных машин.
Роль администратора пула виртуальных машин позволяет выполнять следующие действия:
- создание, редактирование и удаление пулов виртуальных машин;
- добавление и отключение виртуальных машин из пула.
Описание ролей администратора пула виртуальных машин
В таблице 10 описаны роли и привилегии администратора, применимые к администрированию пула.
Таблица 10 — Роли системного администратора РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| VmPoolAdmin | Роль системного администратора виртуального пула | Позволяет создавать, удалять и настраивать виртуальный пул, назначать и удалять пользователей виртуального пула, а также выполнять основные операции на виртуальной машине. |
| ClusterAdmin | Администратор кластера | Позволяет использовать, создавать, удалять и управлять всеми пулами виртуальных машин в определенном кластере. |
Управление системными разрешениями для виртуального диска
РЕД ВИРТ по умолчанию предоставляет две роли пользователя виртуального диска, но не предоставляет роли администратора виртуального диска по умолчанию. Одна из этих пользовательских ролей - DiskCreator, которая позволяет управлять виртуальными дисками из портала виртуальных машин. Данная роль может применяться к конкретным виртуальным машинам, центру обработки данных, определенному домену хранения или ко всей среде виртуализации. Позволяет разным пользователям управлять разными виртуальными ресурсами.
Роль DiskCreator позволяет выполнять следующие действия:
- создание, редактирование и удаление виртуальных дисков, связанных с виртуальными машинами или другими ресурсами;
- изменение прав пользователей для виртуальных дисков.
Описание ролей пользователей виртуального диска
В таблице 11 описаны роли и привилегии пользователей, применимые к использованию и администрированию виртуальных дисков на портале виртуальных машин.
Таблица 11 — Роли системного администратора на портале ВМ РЕД ВИРТ
|
Роль |
Привилегии |
Описание |
|---|---|---|
| DiskOperator | Пользователь виртуального диска | Позволяет использовать, просматривать и редактировать виртуальные диски. Наследует разрешения на использование виртуальной машины, к которой подключен виртуальный диск. . |
| DiskCreator | Позволяет создавать, редактировать, управлять и удалять виртуальные диски в назначенных кластерах или центрах обработки данных | Данная роль не применяется к определенному виртуальному диску. Примените роль DiskCreator к пользователю для всей среды с помощью окна Настройки. Можно также применить эту роль для определенных дата-центров, кластеров или доменов хранения. |
Примеры использования ролей
В следующих примерах показано, как применять элементы управления авторизацией для различных сценариев с использованием различных функций системы авторизации, описанных в этой главе.
Пример 1. Разрешения кластера
Дмитрий – системный администратор бухгалтерии компании. Все виртуальные ресурсы его отдела организованы в кластере РЕД ВИРТ под названием Accounting. Ему назначается роль ClusterAdmin в кластере Accounting. Это позволяет Дмитрию управлять всеми виртуальными машинами в кластере, поскольку виртуальные машины являются дочерними объектами кластера. Управление виртуальными машинами включает редактирование, добавление или удаление виртуальных ресурсов, таких как диски и создание моментальных снимков, но не позволяет ему управлять какими-либо ресурсами вне этого кластера.
Поскольку ClusterAdmin является ролью администратора, это позволяет Дмитрию использовать портал администратора или портал виртуальных машин для управления этими ресурсами.
Пример 2. Разрешения пользователя для управления ВМ
Антон – разработчик программного обеспечения в бухгалтерии. Он использует виртуальные машины для создания и тестирования своего программного обеспечения. Дмитрий создал для него виртуальный рабочий стол под названием antondesktop. Антону назначается роль UserVmManager на виртуальной машине antondesktop, что позволяет ему получить доступ к этой единственной виртуальной машине с помощью портала виртуальных машин.
Поскольку у него есть разрешения UserVmManager, он может изменять виртуальную машину. Однако UserVmManager является ролью пользователя, которая не позволяет ему использовать Портал администратора.
Пример 3. Роль опытного пользователя дата-центра
Анна – офис-менеджер. В дополнение к своим собственным обязанностям, она иногда помогает менеджеру по персоналу с задачами найма, такими как планирование собеседований и проверка рекомендаций. Согласно корпоративной политике, Анна должна использовать определенное приложение для задач найма.
Хотя у нее есть собственная машина для задач по управлению офисом, она хочет создать отдельную виртуальную машину для запуска приложения для набора персонала. Ей назначены разрешения PowerUserRole для дата-центра, в котором будет находиться ее новая виртуальная машина. Это связано с тем, что для создания новой виртуальной машины ей необходимо внести изменения в несколько компонентов в центре обработки данных, включая создание виртуального диска в домене хранения.
Обратите внимание, что это не то же самое, что предоставление прав Data CenterAdmin. Как PowerUser для дата-центра, Анна может войти на портал виртуальных машин и выполнять действия, специфичные для виртуальной машины. Она не может выполнять операции на уровне дата-центра, такие как подключение хостов или хранилища к центру обработки данных.
Пример 4. Разрешения администратора сети
Александра работает сетевым администратором в ИТ-отделе. В ее повседневные обязанности входит создание, управление и удаление сетей в РЕД ВИРТ отдела. Для ее роли ей требуются права администратора на ресурсах и в сетях каждого ресурса. Например, если Саша имеет права NetworkAdmin в центре обработки данных ИТ-отдела, она может добавлять и удалять сети в центре обработки данных, а также присоединять и отсоединять сети для всех виртуальных машин, принадлежащих центру обработки данных.
Пример 5. Пользовательские разрешения
Марина работает в ИТ-отделе и отвечает за управление учётными записями пользователей. Ей нужно разрешение на добавление учетных записей пользователей и назначение им соответствующих ролей и разрешениий. Сама она не использует виртуальные машины и не должна иметь доступа к администрированию хостов, виртуальных машин, кластеров или дата-центров. Нет встроенной роли, которая предоставляла бы ей этот конкретный набор разрешений. Необходимо создать специальную роль, чтобы определить набор разрешений, соответствующих положению Марины (рисунок 10).
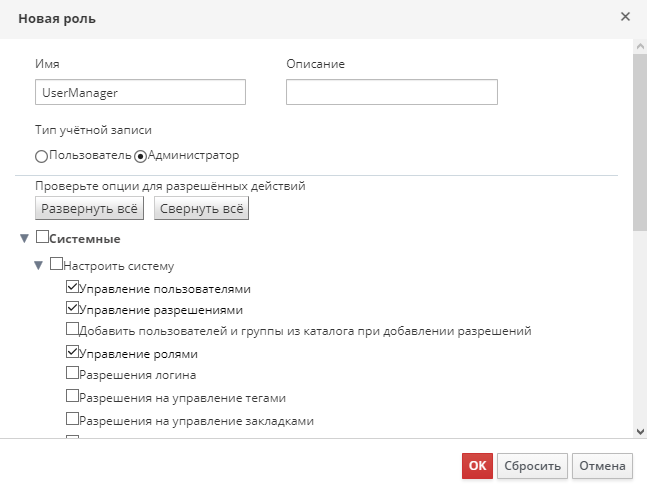
Созданная роль UserManager позволяет управлять пользователями, разрешениями и ролями. Данные действия организованы в разделе Система – объекте верхнего уровня иерархии, показанной в иерархии объектов РЕД ВИРТ. Это означает, что они применяются ко всем остальным объектам в системе. Для роли задан тип учетной записи Администратор. Это означает, что Марина может использовать как портал администратора, так и портал виртуальных машин.
Дата последнего изменения: 01.10.2026
Если вы нашли ошибку, пожалуйста, выделите текст и нажмите Ctrl+Enter.
